





































Kasus jual beli OTP dari data pribadi curian menjadi alarm bagi perusahaan, khususnya HR, agar tidak lagi menganggap KTP dan KK karyawan sebagai dokumen administratif biasa. Jika bocor, data ini bisa dipakai untuk registrasi SIM card dan kejahatan digital.
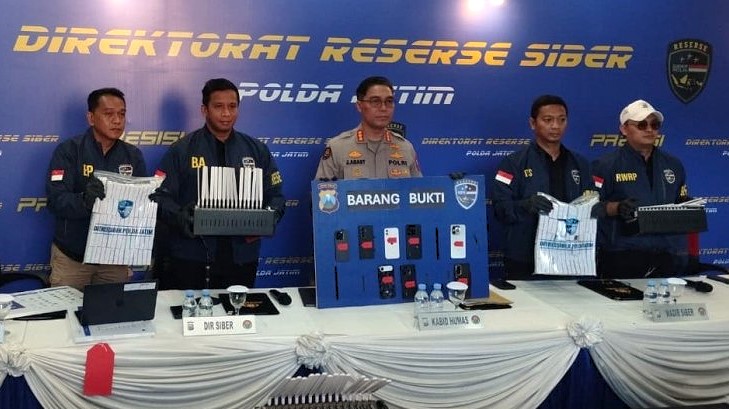
DitresSiber Polda Jawa Timur mengungkap kasus dugaan manipulasi data dan penyalahgunaan data pribadi dengan modus registrasi SIM card menggunakan identitas orang lain. Dalam kasus tersebut, polisi mengamankan tiga tersangka di Bali dan Kalimantan Selatan. Mereka diduga terlibat dalam pengelolaan layanan jual beli kode OTP untuk berbagai aplikasi digital.
Modusnya cukup mengkhawatirkan. Salah satu tersangka disebut berperan membuat website dan program modem pool manager untuk menjual kode OTP, sementara tersangka lain menjadi admin dan customer service. Satu tersangka lainnya diduga melakukan registrasi SIM card menggunakan NIK dan KK milik orang lain yang diperoleh secara ilegal dari sebuah aplikasi bernama “Script”.
Dari hasil pengungkapan, polisi menyita 25.400 SIM card yang telah diregistrasi menggunakan data pribadi orang lain. Kode OTP tersebut diduga dapat digunakan untuk berbagai aplikasi seperti WhatsApp, Instagram, Telegram, Shopee, dan media sosial lainnya. Lebih jauh, polisi menyebut praktik ini berpotensi mendukung scamming, phishing, judi online, pinjaman online ilegal, SIM swap, hingga pembuatan akun buzzer.
Baca juga: Startup, Valuasi, dan Ilusi: Ketika Pertumbuhan Berujung pada Fraud
KTP dan KK Tidak Lagi Sekadar Berkas Administrasi
Kasus ini memperlihatkan satu hal penting yakni NIK dan KK bukan dokumen biasa. Keduanya adalah data pribadi yang melekat langsung pada identitas seseorang dan bisa dipakai untuk mengakses berbagai layanan. Ketika data tersebut digunakan tanpa izin, pemilik data bisa kehilangan kendali atas identitasnya sendiri.
Secara hukum, tindakan memperoleh, mengumpulkan, dan menggunakan data pribadi milik orang lain secara melawan hukum dapat masuk ke ranah pidana dalam Undang-Undang Pelindungan Data Pribadi. Penggunaan NIK dan KK untuk registrasi massal SIM card serta penjualan OTP dapat dilihat sebagai pelanggaran serius karena dilakukan tanpa persetujuan sah dari pemilik data. Apalagi, tindakan itu digunakan untuk memperoleh keuntungan finansial.
UU PDP melarang setiap orang memperoleh atau mengumpulkan data pribadi yang bukan miliknya secara melawan hukum untuk menguntungkan diri sendiri atau orang lain. UU PDP juga melarang penggunaan data pribadi milik orang lain secara melawan hukum. Karena itu, kasus ini menjadi pengingat bahwa penyalahgunaan KTP dan KK bukan hanya masalah administratif, tetapi bisa berubah menjadi tindak pidana dengan konsekuensi serius.
Masuk Ke Ranah Perusahaan
Sekar Ayu Primandani mengatakan, pelajaran dari kasus ini juga penting bagi perusahaan, terutama divisi HR. Menurutnya “dalam praktik sehari-hari, HR sering mengumpulkan dokumen pribadi karyawan seperti KTP dan KK untuk keperluan administrasi, fasilitas kerja, BPJS, pajak, hingga pendataan tanggungan keluarga. Namun, semakin banyak data yang dikumpulkan, semakin besar pula tanggung jawab perusahaan untuk memastikan data itu tidak disalahgunakan.”
Partner dari kantor hukum BP Lawyers tersebut berpandangan bahwa perusahaan perlu mulai mengevaluasi ulang cara mereka mengumpulkan dan menyimpan dokumen identitas karyawan.
Pertanyaannya bukan hanya “data ini dibutuhkan atau tidak?”, tetapi juga “siapa yang boleh mengakses?”, “berapa lama data disimpan?”, dan “bagaimana sistem pengamanannya?”. Perlindungan data pribadi tidak cukup hanya mengandalkan folder internal atau penyimpanan digital tanpa kontrol akses yang jelas.
Dalam konteks ini, HR harus memahami prinsip minimisasi data. Artinya, perusahaan sebaiknya tidak mengambil atau menyimpan lebih banyak data daripada yang benar-benar diperlukan. Jika cukup dilakukan verifikasi, maka perusahaan tidak selalu perlu menyimpan soft copy KTP dan KK secara permanen, karena dokumen tersebut berisiko disalin, tersebar, atau disalahgunakan apabila sistem internal tidak aman.
Perlindungan Data Dimulai dari Kebiasaan Internal
Kasus jual beli OTP dari data pribadi curian menjadi pengingat bahwa kejahatan digital bisa dimulai dari dokumen yang selama ini dianggap biasa. KTP dan KK yang bocor atau disalahgunakan dapat dipakai untuk registrasi nomor, membuka akses aplikasi, hingga memfasilitasi tindak kejahatan lain. Karena itu, perusahaan tidak boleh lagi melihat dokumen identitas karyawan sebagai sekadar syarat administrasi.
Bagi HR dan manajemen, tanggung jawabnya bukan hanya mengumpulkan data karyawan, tetapi juga memastikan data tersebut diproses dengan aman, terbatas, dan sesuai tujuan. Pelatihan internal, pembatasan akses, sistem keamanan teknologi, serta evaluasi berkala atas kebutuhan data menjadi bagian penting dari tata kelola perusahaan. Semakin sensitif data yang dipegang, semakin tinggi pula standar perlindungan yang harus diterapkan.
Pada akhirnya, perlindungan data pribadi tidak hanya menjadi kewajiban platform digital, provider telekomunikasi, atau penyelenggara sistem elektronik. Perusahaan biasa pun bisa memiliki risiko besar ketika menyimpan KTP, KK, dan data karyawan tanpa tata kelola yang jelas. Di era ketika identitas bisa disalahgunakan untuk menjual OTP, menjaga data pribadi karyawan adalah bagian dari menjaga kepercayaan, reputasi, dan keamanan bisnis.
(RED)




