





































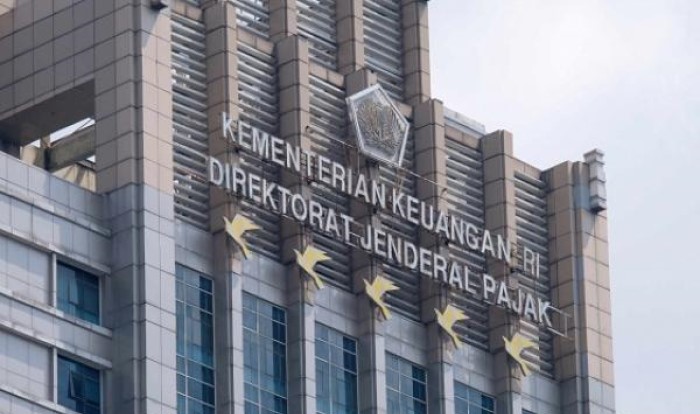
Ini Respon Dirjen Pajak Soal Isu Dugaan Kebocoran Data
“Dirjen Pajak memastikan bahwa data wajib pajak aman dan dapat diakses sebagaimana mestinya.”
Direktorat Jenderal Pajak (Dirjen Pajak) membantah isu yang menyatakan bahwa lebih dari 49 ribu credential user bocor pada saat dipakai pemiliknya untuk masuk ke dalam web Pemerintahan oleh akun twitter @darktracer_in.
Hal tersebut sebagaimana disampaikan oleh Direktur Penyuluhan, Pelayanan dan Hubungan Masyarakat Dirjen Pajak, Neilmaldrin Noor bahwa data yang disimpan oleh Dirjen Pajak dalam kondisi aman dan dapat diakses.
“Berdasarkan investigasi kami, situs web Dirjen Pajak dipastikan aman dan dapat diakses sebagaimana biasanya. Kebocoran data justru diduga berasal dari perangkat user yang terinfeksi malware kemudian digunakan untuk masuk ke dalam situs Pemerintahan,” ujarnya dikutip dari RRI.co.id (4/3).
Selain itu Dirjen Pajak menghimbau kepada seluruh pengguna website pajak.go.id agar segera mengganti kata sandi dengan kata sandi yang lebih kuat dan aman. Hal tersebut dilakukan guna meminimalisir agar tidak mudah diretas.
Pun wajib pajak juga dihimbau untuk memasang antivirus terbaru di perangkatnya. Hal tersebut dilakukan untuk menghindari infeksi malware yang dimungkinkan dapat mengambil data-data penting milik pengguna.
“Demi keamanan kita bersama, kita mengimbau pengguna dan seluruh wajib pajak untuk segera mengganti password untuk login di situs web pajak.go.id dengan pasword yang lebih kuat dan kemudian menggantinya secara berkala. Selain itu, pastikan juga antivirus yang terpasang sudah mutakhir,” ujar Neilmaldrin.
Kebocoran data di lembaga lain
Pada Mei 2021 silam, Kementerian Kominfo melakukan pemanggilan terhadap Direksi BPJS Kesehatan sebagai pengelola data pribadi yang diduga bocor untuk proses investigasi secara lebih mendalam.
Sekitar 279 juta data warga Indonesia termasuk mereka yang sudah meninggal diduga diretas dan dijual di forum daring. Data tersebut berasal dari BPJS Kesehatan.
Selain itu, Situs Jaringan Dokumentasi dan Informasi Hukum (JDIH) milik Badan Siber dan Sandi Negara (BSSN) yang diduga mengalami kebocoran data. Kebocoran data tersebut terjadi pada 31 Januari 2022.
Pakar Digital Forensik, Ruby Alamsyah mengungkapkan bahwa peretasan data bisa dialami tak hanya oleh masyarakat namun juga instansi Pemerintah maupun swasta.
“Sampai saat ini tidak ada aturan sehingga otomatis yang dirugikan 100% pengguna atau masyarakat itu sendiri, sedangkan pemegang data dan pemroses data yaitu Pemerintah dan industri swasta. Mereka tidak memiliki risiko yang terlalu tinggi,” ujarnya dikutip dari BBC News Indonesia (4/3).
VWS




